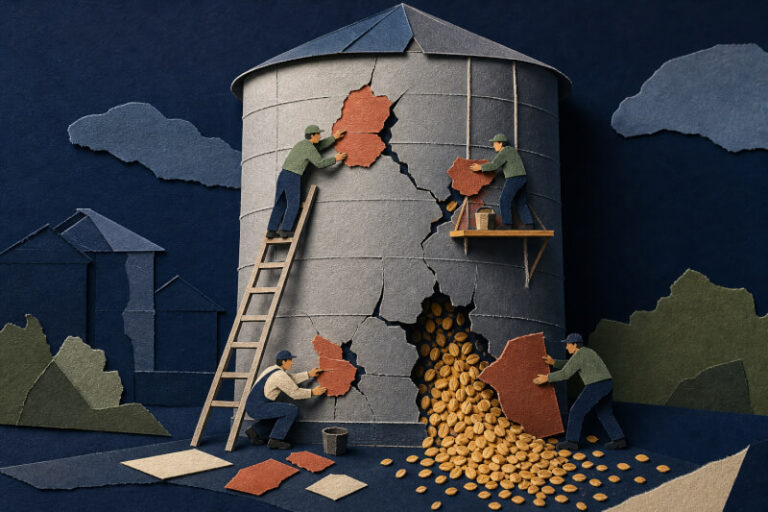
Lợi ích về năng suất có thể nhanh chóng trở thành một vấn đề quản trị khi nhân viên dán thông tin nhạy cảm vào các công cụ AI công khai. Đó là thực tế mới đằng sau AI Data Leakage. Điều có vẻ chỉ là thử nghiệm vô hại lại có thể làm lộ mã nguồn, hợp đồng, hồ sơ khách hàng, dữ liệu giá, và chiến lược nội bộ vào những hệ thống nằm ngoài phạm vi kiểm soát của tổ chức. Với nhiều doanh nghiệp, vấn đề cốt lõi không nằm ở việc ứng dụng AI. Vấn đề nằm ở sự thiếu minh bạch, thiếu chính sách và thiếu các biện pháp kiểm soát trong cách AI đang được sử dụng.
AI data leakage xảy ra trên thực tế như thế nào
AI data leakage xảy ra khi thông tin nhạy cảm được nhập vào một hệ thống AI, được xử lý theo cách mà tổ chức không kiểm soát đầy đủ, hoặc bị chia sẻ vượt ra ngoài phạm vi đối tượng dự kiến. Trong nhiều trường hợp, nhân viên sử dụng các công cụ generative AI để tóm tắt tài liệu, soạn email, phân tích bảng tính hoặc viết mã nhanh hơn. Rủi ro xuất hiện khi tài liệu mật được sao chép vào prompt mà không hiểu rõ dữ liệu đó sẽ đi đâu, được lưu giữ trong bao lâu, hoặc liệu có thể được dùng để cải thiện các mô hình bên ngoài hay không. Chỉ một hành động cũng có thể đưa thông tin được bảo vệ ra khỏi các môi trường kinh doanh đã được phê duyệt.
Vấn đề này không chỉ giới hạn ở các chatbot công khai. Các tính năng AI hiện đã được tích hợp vào trình duyệt, nền tảng cộng tác, công cụ tìm kiếm, trợ lý lập trình và các ứng dụng SaaS. Vì vậy, dữ liệu có thể rời khỏi các quy trình làm việc đã được phê duyệt thông qua những kênh mà ban đầu đội ngũ bảo mật không xếp vào nhóm rủi ro cao. Một thách thức khác là tốc độ. Các công cụ AI giảm ma sát trong công việc rất hiệu quả, đến mức người dùng thường chia sẻ thông tin trước rồi mới nghĩ đến chính sách sau.
Vì sao tác động đến doanh nghiệp lớn hơn nhiều so với tưởng tượng
Các tổ chức thường xem rò rỉ dữ liệu AI là một vấn đề riêng lẻ do hành vi người dùng gây ra. Trên thực tế, nó có thể đồng thời kéo theo hệ quả pháp lý, tài chính và vận hành. Tài sản trí tuệ bị lộ có thể làm suy yếu lợi thế cạnh tranh. Dữ liệu cá nhân bị chia sẻ có thể tạo ra vấn đề về quyền riêng tư và tuân thủ. Thông tin tài chính nội bộ, kế hoạch sản phẩm hoặc chi tiết hợp đồng cũng có thể rơi vào tay bên không được phép, làm tăng nguy cơ tranh chấp, bị cơ quan quản lý giám sát chặt chẽ hơn, hoặc gây tổn hại danh tiếng.
Hệ quả dài hạn là doanh nghiệp mất quyền kiểm soát đối với thông tin kinh doanh. Khi dữ liệu nhạy cảm đã được nhập vào sai môi trường, việc thu hồi có thể không đơn giản, thậm chí không thể thực hiện. Sự bất định đó đặt lãnh đạo IT, đội ngũ tuân thủ và ban điều hành vào thế khó, khi họ vừa phải hỗ trợ đổi mới vừa phải bảo vệ doanh nghiệp. Ứng dụng AI mà không có cơ chế quản trị sẽ biến hiệu quả thành một dạng phơi lộ rủi ro không được kiểm soát.
Những khoảng trống phổ biến làm tăng mức độ phơi lộ
Phần lớn tổ chức không đối mặt với rủi ro này vì nhân viên bất cẩn. Họ gặp rủi ro vì chính sách chưa theo kịp tốc độ ứng dụng AI. Đội ngũ bảo mật có thể đã có quy tắc phân loại dữ liệu, nhưng các quy tắc đó thường chưa được gắn với các tình huống sử dụng AI. Có thể đã tồn tại hướng dẫn sử dụng chấp nhận được, nhưng nhân viên lại không biết công cụ nào được phê duyệt, loại dữ liệu nào có thể chia sẻ, hoặc khi nào bắt buộc phải có con người rà soát. Khi không có chỉ dẫn rõ ràng, nhân viên sẽ tự xây dựng cách ra quyết định của riêng mình.
- Sử dụng ngầm các công cụ AI công khai ngoài những nền tảng đã được phê duyệt
- Không có chính sách rõ ràng về việc nhập dữ liệu mật hoặc dữ liệu chịu quy định vào prompt
- Hạn chế khả năng quan sát việc sử dụng AI trên trình duyệt và trong các ứng dụng SaaS
- Thực hành phân loại và gắn nhãn dữ liệu còn yếu
- Đào tạo nhân viên về rủi ro liên quan đến AI còn chưa đầy đủ
Những khoảng trống này không đơn thuần là vấn đề kỹ thuật. Chúng phản ánh một thách thức quản trị trải rộng trên các bộ phận bảo mật, pháp lý, tuân thủ, mua sắm và vận hành kinh doanh. Vì vậy, cách ứng phó hiệu quả không thể chỉ là chặn một vài website.
Một cách tiếp cận mạnh hơn sẽ như thế nào
Một chiến lược thực tế cần bắt đầu bằng việc hiểu rõ AI đang được sử dụng ở đâu trong toàn tổ chức. Từ đó, doanh nghiệp có thể xác định các trường hợp sử dụng được phê duyệt, hạn chế việc nhập dữ liệu rủi ro cao vào các công cụ chưa được phê duyệt, và triển khai giám sát để phát hiện sớm hành vi rủi ro. Data Loss Prevention (DLP), kiểm soát trình duyệt, khả năng quan sát SaaS, chính sách danh tính và đào tạo người dùng đều có vai trò riêng. Mục tiêu không phải là ngăn cản việc ứng dụng AI. Mục tiêu là mang đến cho nhân viên những cách sử dụng AI an toàn hơn.
Các tổ chức cũng cần tách bạch giữa hoạt động thử nghiệm ít rủi ro và các quy trình kinh doanh có rủi ro cao. Việc soạn một bản tóm tắt cuộc họp chung chung không giống với việc tải lên hồ sơ khách hàng hoặc mã nguồn độc quyền. Chính sách cần phản ánh sự khác biệt đó. Những chương trình hiệu quả nhất là các chương trình liên kết quy tắc sử dụng AI với mức độ nhạy cảm của dữ liệu, chức năng kinh doanh và nghĩa vụ tuân thủ quy định, thay vì xem mọi tương tác với AI là như nhau.
Những câu hỏi người ra quyết định nên đặt ra
- Những công cụ AI nào đang được sử dụng trong toàn doanh nghiệp?
- Nhân viên có khả năng chia sẻ những loại dữ liệu nhạy cảm nào nhiều nhất?
- Các biện pháp DLP và kiểm soát truy cập hiện có đã được thiết kế để xử lý quy trình làm việc có AI hay chưa?
- Nhân viên có hiểu rõ các trường hợp sử dụng AI được phép và bị cấm không?
- Tổ chức có thể giám sát và điều tra các sự cố phơi lộ dữ liệu liên quan đến AI không?
FAQ
Rò rỉ dữ liệu AI có phải chỉ là vấn đề của các công cụ AI công khai không?
Không. Rủi ro cũng có thể đến từ các tính năng AI được tích hợp trong những ứng dụng kinh doanh đã được phê duyệt nếu các quy định về xử lý dữ liệu, thời hạn lưu giữ hoặc kiểm soát truy cập chưa được hiểu rõ.
Chặn các công cụ AI có giải quyết được vấn đề không?
Thường là không. Nhân viên vẫn có thể tìm cách lách, trong khi doanh nghiệp lại đánh mất những lợi ích năng suất chính đáng. Một cách tiếp cận cân bằng cần kết hợp khả năng quan sát, chính sách, đào tạo và các biện pháp kiểm soát kỹ thuật.
Ai nên chịu trách nhiệm đối với rủi ro rò rỉ dữ liệu AI?
Đội ngũ bảo mật giữ vai trò trung tâm, nhưng trách nhiệm cần được chia sẻ giữa IT, pháp lý, tuân thủ, mua sắm và lãnh đạo doanh nghiệp vì rủi ro này không chỉ ảnh hưởng đến công nghệ.
Biến việc sử dụng AI thành một quyết định kinh doanh có kiểm soát
AI đã trở thành một phần của công việc hàng ngày, đồng nghĩa các tổ chức cần những mô hình kiểm soát phù hợp với thực tế thay vì các tài liệu chính sách không ai đọc. Những doanh nghiệp hành động sớm có thể vừa hỗ trợ đổi mới vừa giảm mức độ phơi lộ không cần thiết trước nguy cơ mất dữ liệu, vi phạm tuân thủ và gián đoạn vận hành. Những tổ chức chậm trễ có thể chỉ phát hiện ra vấn đề sau khi thông tin nhạy cảm đã vượt ra ngoài các ranh giới được phê duyệt.
Các tổ chức đang đánh giá biện pháp kiểm soát cho nguy cơ phơi lộ dữ liệu liên quan đến AI có thể làm việc với Terrabyte để xác định các công nghệ cybersecurity phù hợp với mục tiêu bảo vệ dữ liệu, nghĩa vụ tuân thủ và nhu cầu vận hành hằng ngày.