ซัพพลายเออร์ที่มีจุดอ่อนเพียงรายเดียวสามารถทำให้การดำเนินงานสะดุด เปิดเผยข้อมูลอ่อนไหว และก่อให้เกิดผลกระทบทางกฎหมายได้ก่อนที่ทีมรักษาความปลอดภัยภายในจะตรวจพบปัญหาเสียอีก นั่นคือเหตุผลที่ทำให้ Thrid-Party Risk เป็นมากกว่าประเด็นด้านการจัดซื้อ ปัจจุบัน ความเสี่ยงนี้อยู่ตรงจุดตัดระหว่างความมั่นคงปลอดภัยไซเบอร์ การปฏิบัติตามข้อกำหนด ความยืดหยุ่น และความต่อเนื่องทางธุรกิจ สำหรับหลายองค์กร ความท้าทายที่แท้จริงไม่ใช่การรับรู้ว่าบุคคลที่สามมีความสำคัญ แต่คือการทำความเข้าใจว่าความเสี่ยงนั้นขยายวงกว้างไปไกลเพียงใด ครอบคลุมผู้ขาย ผู้ให้บริการ ผู้รับเหมา และพันธมิตร
จุดที่ความเสี่ยงมักเริ่มต้น
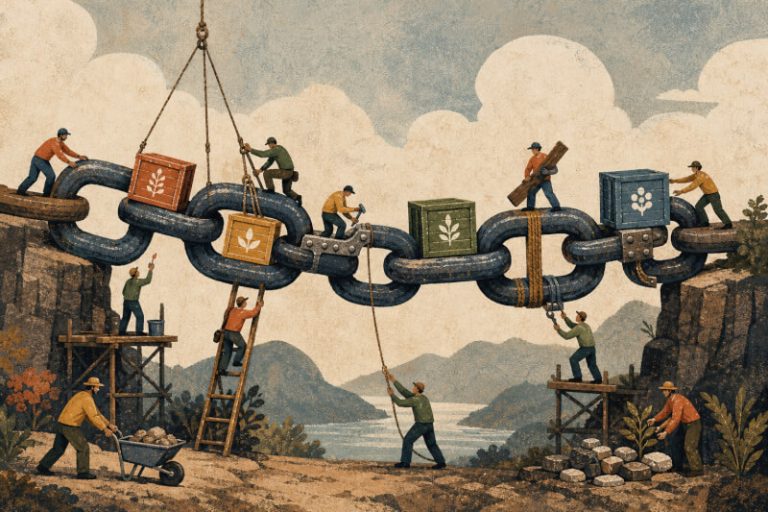
องค์กรส่วนใหญ่พึ่งพาผู้ให้บริการภายนอกในการส่งมอบบริการสำคัญ จัดการข้อมูล สนับสนุนโครงสร้างพื้นฐาน หรือดูแลระบบธุรกิจเฉพาะทาง การพึ่งพานี้สร้างประสิทธิภาพ แต่ก็ทำให้เกิดความเสี่ยงที่ส่งต่อมาด้วยเช่นกัน หากบุคคลที่สามมีการควบคุมการเข้าถึงที่อ่อนแอ การตอบสนองต่อเหตุการณ์ที่ไม่มีประสิทธิภาพ หรือมีการมองเห็นต่อผู้รับเหมาช่วงของตนเองอย่างจำกัด ผลกระทบก็สามารถลุกลามไปทั่วห่วงโซ่อุปทานได้อย่างรวดเร็ว ในหลายกรณี องค์กรที่ได้รับความเสียหายทางธุรกิจไม่ใช่องค์กรที่เป็นต้นเหตุของช่องโหว่ด้านความปลอดภัย
นี่คือจุดที่ความเสี่ยงมักจัดการได้ยาก การประเมินผู้ขายอาจเกิดขึ้นเพียงช่วงเริ่มต้นความสัมพันธ์ ขณะที่ภูมิทัศน์ของภัยคุกคามยังคงเปลี่ยนแปลงต่อไปหลังจากมีการลงนามในสัญญา ผู้ให้บริการที่ดูเหมาะสมเมื่อหนึ่งปีก่อน อาจขณะนี้กำลังจัดการข้อมูลที่อ่อนไหวมากขึ้น พึ่งพาผู้รับเหมาช่วงรายอื่น หรือดำเนินงานอยู่ในสภาพแวดล้อมที่มีความเสี่ยงสูงกว่าเดิม หากไม่มีการทบทวนอย่างต่อเนื่อง ทีมรักษาความปลอดภัยอาจต้องตัดสินใจบนพื้นฐานของสมมติฐานที่ล้าสมัย
สิ่งที่ธุรกิจมักประเมินต่ำเกินไป
เหตุการณ์ที่เกี่ยวข้องกับบุคคลที่สามแทบไม่เคยเป็นเพียงเหตุการณ์ทางเทคนิคเท่านั้น แต่ยังอาจทำให้การให้บริการล่าช้า รบกวนประสบการณ์ของลูกค้า กระตุ้นให้ต้องมีการรายงานต่อหน่วยงานกำกับดูแล และบั่นทอนความสัมพันธ์ทางการค้า ในอุตสาหกรรมที่มีการกำกับดูแล เหตุการณ์เหล่านี้อาจก่อให้เกิดคำถามเกี่ยวกับธรรมาภิบาลและการตรวจสอบอย่างรอบคอบด้วย นั่นจึงเป็นเหตุผลว่าทำไมความเสี่ยงจากผู้ขายไม่ควรถูกดูแลโดยฝ่าย IT หรือฝ่ายจัดซื้อเพียงอย่างเดียว แต่ต้องอาศัยความรับผิดชอบร่วมกันระหว่างฝ่ายความปลอดภัย กฎหมาย การปฏิบัติตามข้อกำหนด ปฏิบัติการ และผู้บริหาร
ความผิดพลาดที่พบบ่อยอีกประการหนึ่งคือการปฏิบัติต่อผู้ขายทุกรายเหมือนกัน บุคคลที่สามไม่ได้ทุกรายจำเป็นต้องได้รับการตรวจสอบในระดับเดียวกัน ซัพพลายเออร์ที่มีผลกระทบต่ำย่อมไม่ได้สร้างความเสี่ยงในระดับเดียวกับผู้ให้บริการคลาวด์ ผู้ประมวลผลการชำระเงิน หรือพันธมิตรผู้ให้บริการแบบ Managed Service ที่มีสิทธิ์เข้าถึงระดับสูง โปรแกรมที่มีประสิทธิภาพมากกว่าจะจัดประเภทผู้ขายตามความสำคัญต่อธุรกิจ ความอ่อนไหวของข้อมูล และระดับการเข้าถึง เพื่อให้ความพยายามในการตรวจสอบมุ่งเน้นไปยังจุดที่มีความเสี่ยงสูงที่สุด
กลยุทธ์ความเสี่ยงจากบุคคลที่สามที่ใช้งานได้จริงมีลักษณะอย่างไร
แนวทางที่มีประสิทธิภาพเริ่มต้นจากการมองเห็น องค์กรจำเป็นต้องมีรายการบุคคลที่สามที่ชัดเจน ว่าพวกเขาสามารถเข้าถึงระบบหรือข้อมูลใดได้บ้าง และมีความสำคัญต่อการดำเนินงานเพียงใด จากจุดนั้น การประเมินจึงจะมีความหมายมากขึ้น แทนที่จะพึ่งพาเพียงแบบสอบถาม โปรแกรมที่มีความพร้อมจะผสานการควบคุมตามสัญญา การทบทวนนโยบาย การตรวจสอบความปลอดภัย และการเฝ้าติดตามอย่างต่อเนื่องเข้าด้วยกัน
- จัดลำดับผู้ขายตามผลกระทบต่อธุรกิจและความเสี่ยงด้านการเข้าถึง
- ทบทวนมาตรการควบคุมด้านความปลอดภัยก่อนเริ่มต้นความสัมพันธ์และตลอดช่วงเวลาของความสัมพันธ์
- กำหนดความคาดหวังด้านการแจ้งเหตุการณ์และการตอบสนองไว้ในสัญญา
- ติดตามการเปลี่ยนแปลงด้านสถานะความพร้อมของผู้ขาย โครงสร้างความเป็นเจ้าของ และการใช้ผู้รับเหมาช่วง
- ทำให้ทีมจัดซื้อ ทีมกำกับการปฏิบัติตามข้อกำหนด และทีมความปลอดภัยสอดคล้องกันภายใต้เกณฑ์ร่วมกัน
โครงสร้างลักษณะนี้ช่วยให้องค์กรเปลี่ยนจากการทบทวนแบบตั้งรับไปสู่การบริหารความเสี่ยงอย่างต่อเนื่อง และยังช่วยให้การตัดสินใจดีขึ้นด้วย เมื่อผู้นำมองเห็นได้ว่าความสัมพันธ์ภายนอกใดสร้างความเสี่ยงมากที่สุด พวกเขาก็สามารถจัดสรรทรัพยากรได้อย่างมีประสิทธิภาพมากขึ้น และลดโอกาสที่จะเกิดเหตุการณ์ไม่คาดคิด
จากการกำกับดูแลผู้ขายสู่ความยืดหยุ่นทางธุรกิจ
การบริหารความเสี่ยงจากบุคคลที่สามจะได้ผลดีที่สุดเมื่อช่วยสนับสนุนเป้าหมายทางธุรกิจในวงกว้าง วัตถุประสงค์ไม่ใช่การตัดความสัมพันธ์กับผู้ขาย แต่คือการสร้างความเชื่อมั่นว่าการพึ่งพาบุคคลภายนอกนั้นได้รับการทำความเข้าใจ มีการกำกับดูแล และสอดคล้องกับระดับความเสี่ยงที่องค์กรยอมรับได้ เรื่องนี้สำคัญไม่เพียงต่อความปลอดภัยเท่านั้น แต่ยังรวมถึงความพร้อมด้านการตรวจสอบ ความต่อเนื่องในการดำเนินงาน และการวางแผนเชิงกลยุทธ์
องค์กรที่กำลังประเมินเทคโนโลยีและกรอบการทำงานสำหรับความเสี่ยงจากบุคคลที่สาม สามารถทำงานร่วมกับ Terrabyte เพื่อระบุโซลูชันที่เหมาะสมกับรูปแบบการดำเนินงาน ความต้องการด้านการปฏิบัติตามข้อกำหนด และความเสี่ยงในห่วงโซ่อุปทานได้ ในฐานะผู้จัดจำหน่ายด้านความมั่นคงปลอดภัยไซเบอร์และพันธมิตรด้านเทคโนโลยีที่ได้รับความไว้วางใจ Terrabyte ช่วยให้ธุรกิจเปรียบเทียบแนวทางที่เหมาะสมเพื่อการกำกับดูแลที่แข็งแกร่งขึ้นและการบริหารความเสี่ยงจากผู้ขายที่ยืดหยุ่นมากขึ้น